Negara didakwa berdepan serangan siber bertubi-tubi dari luar negara sehingga mencetuskan kebimbangan orang ramai. Namun, apa yang lebih mencuri perhatian ialah dakwaan bahawa Malaysia balas balik serangan siber tersebut sehingga mencetuskan pelbagai reaksi dalam kalangan pengguna media sosial.
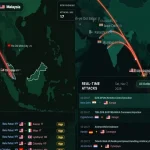
Berdasarkan paparan peta ancaman langsung (Live Threat Map) FortiGuard Labs, beberapa kawasan di Malaysia termasuk Cyberjaya, Shah Alam dan Petaling Jaya dilihat menerima ancaman serangan siber pada tengah malam tadi.
Lebih mengejutkan, ancaman yang dipaparkan itu dipercayai datang dari beberapa negara termasuk Perancis, Bulgaria, Indonesia, Jepun dan China. Tahap ancaman pula dikategorikan sebagai kritikal (Critical) dan tinggi (High).
Situasi ini pastinya membuatkan ramai tertanya-tanya sama ada sistem digital negara benar-benar berada dalam keadaan selamat atau sebaliknya.
Namun, cerita menjadi lebih menarik apabila muncul dakwaan mengenai tindakan balas terhadap aktiviti serangan siber berkenaan. Perkara itu turut menjadi bualan hangat apabila pengguna media sosial mula berkongsi pelbagai komen dan reaksi.
Malaysia balas balik serangan siber selepas beberapa lokasi dikesan menjadi sasaran
Menerusi paparan peta ancaman langsung, beberapa lokasi di Malaysia kelihatan menerima aktiviti ancaman siber yang berlaku pada waktu malam.
Antara kawasan yang mendapat perhatian termasuk Cyberjaya, Shah Alam dan Petaling Jaya. Ketiga-tiga lokasi ini muncul dalam paparan ancaman yang menunjukkan aktiviti mencurigakan dari beberapa negara luar.
Berdasarkan maklumat yang dikongsikan, kebanyakan aktiviti tersebut melibatkan cubaan menceroboh sistem pelayan laman web serta penghala (router) internet yang digunakan di rumah dan pejabat.
Perkara ini bukan sesuatu yang boleh dipandang ringan kerana sambungan internet dan sistem pelayan memainkan peranan penting dalam urusan harian.
Bayangkan jika sistem yang digunakan untuk bekerja, menyimpan maklumat atau menguruskan perkhidmatan digital terdedah kepada pencerobohan. Sudah tentu keadaan ini boleh menimbulkan pelbagai risiko.
Sebab itulah isu Malaysia balas balik serangan siber mula menarik perhatian ramai, terutama apabila orang ramai melihat sendiri paparan ancaman yang berlaku secara langsung.
Bagaimanapun, dakwaan mengenai tindakan balas tersebut masih perlu dilihat secara berhati-hati. Paparan peta ancaman tidak dengan sendirinya membuktikan bahawa Malaysia telah melancarkan serangan balas atau bahawa sesuatu sistem berjaya diceroboh.
Serangan siber dipercayai datang dari lima negara luar
Antara perkara yang paling menarik perhatian ialah kemunculan beberapa negara dalam paparan peta ancaman berkenaan.
Negara yang dikenal pasti termasuk Perancis, Bulgaria, Indonesia, Jepun dan China. Aktiviti yang dipaparkan turut mempunyai tahap ancaman berbeza, iaitu tinggi dan kritikal.
Situasi ini menyebabkan isu Malaysia balas balik serangan siber menjadi semakin hangat diperkatakan.
Namun, penting untuk difahami bahawa lokasi yang dipaparkan dalam peta ancaman tidak semestinya menunjukkan identiti sebenar individu atau kumpulan yang melakukan serangan.
Dalam sesetengah keadaan, aktiviti siber boleh melibatkan pelayan perantara, rangkaian yang telah diceroboh atau alamat internet yang digunakan oleh pihak lain.
Jadi, orang ramai tidak sepatutnya terus membuat kesimpulan bahawa semua aktiviti tersebut dilakukan oleh kerajaan atau rakyat dari negara yang dipaparkan.
Apa yang lebih penting ialah memastikan sistem keselamatan digital sentiasa berada dalam keadaan baik.
Dakwaan Malaysia balas balik serangan siber cetus reaksi netizen
Selain paparan peta ancaman, dakwaan mengenai tindakan balas terhadap serangan siber turut mencetuskan perbualan menarik di media sosial.
Seorang pengguna Threads dikenali sebagai ItsJemek berseloroh mengenai seorang individu dari Batu Pahat yang didakwa terlibat dalam aktiviti berkenaan sehingga lewat pagi.
Perkongsian itu menggambarkan suasana seolah-olah individu terbabit sedang membantu membalas serangan siber dari luar negara.
Malah, pengguna berkenaan turut berharap lebih ramai individu dapat membantu dalam situasi tersebut.
Komen berseloroh itu membuatkan isu Malaysia balas balik serangan siber semakin mendapat perhatian kerana ramai pengguna tertarik dengan dakwaan kewujudan individu yang bertindak balas terhadap ancaman berkenaan.
Bagaimanapun, setakat maklumat yang dikongsikan, tiada pengesahan mengenai identiti individu tersebut atau penglibatannya dalam sebarang operasi keselamatan siber.
Dalam masa sama, orang ramai turut mengingatkan bahawa tindakan menceroboh sistem pihak lain bukanlah cara yang selamat untuk menangani ancaman siber.
Sebaliknya, sebarang insiden perlu diserahkan kepada pihak yang mempunyai kepakaran dan kuasa untuk menjalankan siasatan.
Netizen mula risau akaun peribadi dan maklumat bank terdedah
Di sebalik komen lucu mengenai Malaysia balas balik serangan siber, terdapat juga pengguna media sosial yang mula bimbang tentang keselamatan akaun peribadi masing-masing.
Ada yang berkongsi pengalaman menerima notifikasi percubaan log masuk daripada lokasi luar negara.
Seorang pengguna dikenali sebagai Xhmd menceritakan bahawa dia menerima notifikasi mengenai cubaan seseorang dari Dhaka untuk mengakses akaun Apple ID miliknya.
Bagaimanapun, dia telah memilih tindakan ‘Not Allow’ dan kemudian bertanya sama ada langkah tersebut sudah mencukupi untuk melindungi akaunnya.
Situasi seperti ini memang boleh membuatkan seseorang berasa tidak selesa, lebih-lebih lagi apabila melibatkan akaun yang menyimpan pelbagai maklumat peribadi.
Seorang lagi pengguna, Liyana, pula melahirkan kebimbangan mengenai keselamatan wang dalam akaun bank sehingga tertanya-tanya sama ada dia perlu mengeluarkan wang simpanannya.
Persoalan itu menunjukkan bahawa isu Malaysia balas balik serangan siber bukan sekadar menjadi bahan perbualan, malah turut membuatkan orang ramai memikirkan keselamatan maklumat dan kewangan mereka.
Sebenarnya, orang ramai tidak perlu membuat keputusan terburu-buru seperti mengeluarkan semua wang daripada akaun bank hanya kerana mendengar berita mengenai serangan siber.
Sebaliknya, semak aktiviti akaun, aktifkan pengesahan tambahan dan segera hubungi pihak bank jika terdapat transaksi atau aktiviti yang tidak dikenali.
Apa yang perlu dilakukan untuk melindungi diri daripada serangan siber?
Walaupun isu Malaysia balas balik serangan siber masih menjadi perhatian, setiap pengguna internet juga perlu memainkan peranan dalam menjaga keselamatan digital masing-masing.
Antara langkah paling mudah ialah menggunakan kata laluan yang kuat dan berbeza untuk setiap akaun penting.
Elakkan menggunakan kata laluan terlalu mudah seperti tarikh lahir, nombor telefon atau gabungan nombor yang senang diteka.
Selain itu, pastikan telefon pintar, komputer dan aplikasi sentiasa dikemas kini. Kemas kini keselamatan biasanya membantu menutup kelemahan sistem yang mungkin digunakan oleh pihak tidak bertanggungjawab.
Pengguna juga digalakkan mengaktifkan pengesahan dua faktor (2FA), terutama untuk akaun e-mel, perbankan dan media sosial.
Jika menerima notifikasi percubaan log masuk yang tidak dikenali, jangan terus meluluskannya. Pilih pilihan menolak akses dan semak keselamatan akaun berkenaan.
Paling penting, jangan sesekali berkongsi kod pengesahan OTP, PIN atau kata laluan dengan individu yang tidak dikenali.
Langkah mudah ini boleh membantu mengurangkan risiko akaun peribadi diceroboh.
Soalan Lazim (FAQ) Mengenai Malaysia Balas Balik Serangan Siber
1. Adakah benar Malaysia balas balik serangan siber?
Dakwaan itu tular, tetapi tindakan balas berkenaan belum disahkan berdasarkan maklumat yang diberikan.
2. Apakah kawasan Malaysia yang dikesan menerima ancaman siber?
Cyberjaya, Shah Alam dan Petaling Jaya.
3. Perlukah keluarkan duit dari bank kerana serangan siber?
Tidak perlu terburu-buru. Semak akaun dan hubungi bank jika ada aktiviti mencurigakan.